جميع ما تحتاجه من برامج الهكر

جميع البرامج تم فحصها من تلغيم وديدان وغيره ... جميع البرامج تم رفعها علي موقع mediafire يفضله الجميع جميع البرامج تم رفعها من رفعي الشخص

امنع الهاكر من التجسس عليك بقفل باب port مفتوح في ...

منع الهاكر من التجسس بقفل احد الابواب المفتوحة في الجهاز كما يقول المثل شد الباب الذي يأتيك منه الريح واستريح

ماذا يجري على الإنترنت كل 60 ثانية ؟

نعلم جميعاً أن مجريات الأمور تتحرك بسرعة على شبكة الإنترنت، في دقيقة واحدة فقط، يُمكن لأحدكم القيام بقراءة وكتابة بعض التغريدات، أو مشاهدة ثلاثة مواقع مفضلة لديه مع الرد على رسالة بريد إلكتروني من رئيسه في العمل، هذا لشخص واحد، فما بالكم بمستخدمي الإنترنت في العالم أجمع؟

ختراق الفيس بوك تويتر وغيرها عن طريق الباك تراك 5

السلام عليكم ورحمة الله وبركاته شرحنا اليوم عباره عن اختراق الفيس بوك تويتر وغيرها عن طريق الباك تراك 5

شرح برنامج يفيد الأشخاص المهتمين باختراق المواقع

برنامج أكثرمن رائع قد يهم أكثر الأشخاص الذين هم مهتمين بعالم اختراق المواقع ، كما قد يهم الأشخاص الذين يبحثون عن معلومات المواقع عبر الأنترنت ، حيث يزودك البرنامج بمجموعة كبيرة من المعلومات حول الموقع بما فيه رقم الهاتف الخاص بجهة الإتصال ، وأيضا يعطيك رقم الأيبي و عنوان الموقع إلى غير ذلك من الأشياء التي تود البحث عنها في أي موقع تريده


مواضيع هامة !!

mardi 15 octobre 2013

ماهو التورنت وكيف يعمل ؟


ما هو التورنت وكيف يشتغل ؟ 
 
لعلك لاحظت على الويب تزايد مواقع التحميل بواسطة Torrents والتي غالبا ما تضم الملفات الضخمة فقط ، كما يوجد العديد من المستخدمين من يفضلون التحميل عن طريق التورنت عن التحميل العادي وذلك لمزايا كثيرة كسرعة التحميل و دعم الاستكمال . فماهو التورنت ؟ وكيف يعمل ؟
 

 تعرف على كيف يعمل ال Torrent


 كلمة Torrent هي فقط اختصار لكلمة  BitTorrent و الــ BitTorrent هو عبارة عن شبكة اتصال من نوع peer-to-peer protocol وهذا النوع من الاتصال لا يحتاج لسيرفر لعمل هوست الشبكة ، يعني انه في شبكات الــ BitTorrent فالحواسيب المتصلة هي في آن الوقت Server و Client  ،وهذه هي طريقة عمل الـ torrent .
 
إذن عندما تحمل ملف بصيغة torrent. ( صغير الحجم ) وتشغيله عن طريق برنامج تحميل التورنت سيعمل البرنامج على الإتصال بسرفر Tracker الذي يقوم بفحص الحواسيب التي تحمل في نفس اللحظة نفس الملف لكي تبدأ أنت بالتحميل من عندها و العكس أيضا

إذن فعندما تحمل أنت ملف torrent فانت تحمل وتشارك الملف في نفس الوقت مع حواسيب أخرى فكلما حملت جزء صغير من الملف تقوم بمشاركته مع حاسوب آخر وهكذا فإن حاسوبك سيلعب دور العميل والخادم في نفس الوقت كما قلت في البداية ،  وكلما ازداد عدد الحواسيب المتصلة و التي تحاول تحميل نفس الملف يكون سرعة التحميل أسرع فأسرع
 
في الأخير يجب أن أشير بأن التورنت ممنوع في العديد من الدول والمواقع والمنتديات ومن بينها ستارتايمز وذلك بسبب ان الــ Torrent يستعمل في اغلب الحالات في تحميل افلام و برامج كذلك العاب محمية بحقوق الملكية الفكرية والإبداعية 

 انتهى بعون الله

jeudi 26 septembre 2013

75 كتاب في تعليم لغات البرمجه (php,python,html,css)


السلام عليكم ...الساده اعضاء المنتدى الكرام 
اضع بين يديكم الان اضخم مجموعة لتلعم لغات البرمجة المتعدده


(php,html,python,css)من الكتب الالكترونيه والبالغ عددها 57 كتاب
أتمنى ان تنال اعجابكم وارجو التثبيت
 
واليكم رابط التحمي ::
http://adf.ly/VI0Ek

والسلام عليكم ورحمة الله وبركاته

mercredi 25 septembre 2013

أدوات مساعده في الحقن

 
السلام عليكم و رحمة الله و بركاته
 

الجزء الأول من الموضوع : من هنا
أولا مبارك علينا و عليكم شهر رمضان المبارك
نبدأ بالأدوات :

//////////////\\\\\\\\\\\\\\
الأداة الأولى

الإسم : Find Him
المبرمج : Whiskey
لغة البرمجه : python 2.7
مهمة الأداة : إيجاد لوحة التحكم
صوره للأداة :


التحميل : من هنا

=+------------------------+=
الأداة الثانيه

الإسم : Offline Hash Cracker
المبرمج : Whiskey
لغة البرمجه : python 2.7
مهمة الأداة : كسر الهاش
صوره للأداة :


التحميل : من هنا

=+------------------------+=
الأداة الثالثه

الإسم : Cyberwar SQLi Scanner
المبرمج : S1L3N7 BD
لغة البرمجه : php
مهمة الأداة : إيجاد المواقع المصابه
صوره للأداة :


التحميل : من هنا
 
في أمان الله

vendredi 13 septembre 2013

شرح مفصل لاخفاء هويتك اثناء قيامك بعملية الاختراق


شرح مفصل لاخفاء هويتك اثناء قيامك بعملية الاختراق


------------------------------------------
عموميات:
------------------------------------------

يوجد تفاصيل تقنية كثيرة تعتمد عليها الانترنت في تقديم خدماتها، ومنها البروتوكول المشهور "بروتوكول تحكم النقل/بروتوكول الانترنت" (Transmission Control Protocol/Internet Protocol)
أو باختصار (TCP\IP)، وهي مجموعة من القواعد التي تُعرِف كيفية تنقل البيانات من خلال شبكة الانترنت واسناد العناوين الرقمية المميزة لكل جهاز حاسب (IP Address).

ويتكون الـ TCP/IP من اربعة طبقات مهمة والـ IP واحد منها حيث صمم بروتوكول IP من اجل استغلال الإنترنت في الاتصال بين الشبكات و تبادل البيانات بين الأجهزة , و يتضمن بروتوكول IP معلومات خاصة بالعناوين و أساليب عرض البيانات و كذلك معلومات عن سبل التحكم في عمليات الاتصال و بناء علي هذه المعلومات يتم تحديد مسار حزم البيانات علي الإنترنت .


هناك عدة طرق ووسائل لتجميع بيانات خاصة بك وبالأنشطة التي تقوم بها من دون علمك أو موافقتك:

------------------------------------------
ملفات تعريف الارتباط (الكوكيز)
------------------------------------------

تسمح ملفات الكوكيز لمشغلات مواقع الانترنت بإسناد أو تعيين رقم تعريفي خاص و دائم لكل جهاز، فتساعدها على ربط الطلبات على الموقع من ذلك الجهاز.
لذلك يجب القيام بمسح ملفات الكوكيز من برنامج المتصفح بشكل دوري.


------------------------------------------


بروتوكول نقل النصوص الفائقة (HTTP)
------------------------------------------


بروتوكل نقل النصوص الفائقة (HTTP) عبارة عن مجموعة من القواعد التي يتبعها كلاً من الخادم لشبكة الموقع وبرنامج المتصفح للإتصال فيما بينهما وتبادل المعلومات والبيانات.

هناك عدة جوانب لبروتوكول نقل النصوص الفائقة (HTTP) والتي تجعل من تصفحك للانترنت أكثر قابلية للتتبع أو الكشف.

فمن ضمن المعلومات التي قد يقوم المتصفح بإرسالها للموقع المراد عرض صفحة من صفحاته، البريد الالكتروني الخاص بالمستخدم أو آخر صفحة تمت زيارتها من قِبل المستخدم، وهذا يعتمد على اعدادات المتصفح.


------------------------------------------

متصفح الإنترنت (Browser):

------------------------------------------  

 
وأفضلها Google Chrome / Mozila FireFox


من الضروري تحديث المتصفح باستمرار لترقيع الثغرات الموجودة فيه
فخطورة المتصفح تكمن في قدرته على تخزين معلومات البحث والمواقع التي قمت بتصفحها وايضا باسوردات الماوقع التي تسجل فيها او ايميلاتك التي تفتحها لذلك عندما تقرر البدأ في الاختراق احرص على استخدام متصفح اخر غير المتصفح الذي تستخدمه بصفة شخصية + استخدم الفايرفوكس عندما ترغب بالاختراق لتستفيد من ادواته الكثيرة التي تساعدك في الاختراق مثل: XSS Me ; SQL Inject Me ; BugMeNot

وايضا لتتمكن من استخدام التصفح الخاص حتى تمنع اي كوكيز من البقاء بجهازك ولضمان ان لا أحد يتتبع اثرك اثناء تصفحك والتجسس عليك ايضا قم بتثبيت احدى اضافات فايرفوكس تكشف من يتتبع اثرك مثل : ghostery ,

وهذا شرح لاستخدام التصفح الخاص PRIVATE على الفايرفوكس :


اذا رغبت في استعادة التصفح العادي تابع الصورة:


------------------------------------------
محركات البحث (Search Engine):
------------------------------------------

محركات البحث مثل Google و Yahoo و AltaVista و Infoseek و Hotbot وغيرها من محركات البحث لديها القدرة على تتبع سجلات البحث للأشخاص، مما يمكنها من جمع بعض المعلومات الشخصية كالأدوات التي يتم البحث عنها وأوقات إجراء هذا البحث والعديد من المعلومات الأخرى.


طــــــــرق التخفــــــــــــي :


-------------------------------
الطريقة الاولى:
-------------------------------

يوجد عدة طرق لاخفاء الايبي منها استخدام اتصال على الـvpn
(Virtual Private Network) او استخدام البروكسي أو برامج البروكسي لكنني لن اذكر اي منها لاني سأذكر لكم كيفية اختياركم للبروكسيات او برامج البروكسي وتغيير الايبي فمن خلال معرفتك بنوعية البروكسي ستعرف اي نوع من البرامج هو الافضل لحماية خصوصيتك وكذا اخفاء هويتك .


انواع البروكسي :
------------------------------------------
Transparent Proxy :
------------------------------------------
بروكسي الاعتراضي ـ Intercepting proxy الذي يعترض طريق الطلبات المرسلة ويقوم بتخزين الإجابات عليها، ويعيد استخدام هذه الطلبات المخزنة فيما بعد والمعروف أيضًا باسم "البروكسي الشفاف ـ Transparent proxy" لأنه لا يخفي عنوان بروتوكول الإنترنت، وإنما يقوم بعمل ملحوظة بمن تم توجيهها إليه،) فإنه يقوم بربط وحدة خدمة البروكسي ببوابة المرور.

------------------------------------------
Anonymous Proxy
------------------------------------------
من المعروف أنه عند استخدام وحدة خدمة بروكسي (على سبيل المثال، بروكسي HTTP السري) فإن جميع البيانات التي يتم إرسالها إلى وحدة الخدمة (على سبيل المثال، وحدة خدمة HTTP في موقع ويب) يجب أن تمر أولاً عبر وحدة خدمة البروكسي قبل إرسالها إلى الخدمة، دون تشفير في الغالب الأعم.

ولذلك، تكون المخاطرة المحتمل حدوثها عند القيام بهذا الأمر هي تسجيل وحدة خدمة البروكسي لكل ما يتم إرساله عبرها، بما في ذلك أسماء المستخدمين وكلمات المرور غير المشفرة.

باستخدام سلسلة من وحدات خدمة بروكسي التي لا تكشف عن هوية مرسل الطلب، من الممكن أن يؤدي هذا إلى جعل أنشطة المستخدم غامضة بالنسبة للجهة التي يرسل إليها الطلب.ومع ذلك، قد يكون المستخدم معرضًا لعملية تعقب بياناته التي يتم تركها في البروكسي، وهذا قد يؤدي إلى استخدامها أو تعقب أنشطة المستخدم.

وإذا كانت السياسات المستخدمة أو الجهات المسئولة عن وحدات خدمة البروكسي هذه غير معروفة، فإنه من الممكن أن يقع المستخدم ضحية لهذه الوسائل التي تعطيه شعورًا زائفًا بالأمان فقط لأن تلك التفاصيل تكون في الغالب بعيدة عن أنظار وأذهان المستخدمين. وخلاصة ذلك هي ضرورة توخي الحذر عند استخدام وحدات خدمة بروكسي مجهولة واستخدام الأنواع المعروفة فقط .

أما إذا لم يكن هناك بد من استخدام وحدات خدمة بروكسي مجهولة، فيجب ألا يتم نقل أي معلومات شخصية عبرها (ما لم تكن منقولة عبر قناة اتصال مشفرة).

------------------------------------------
Distorting Proxy
------------------------------------------

يمكن استخدامها لجميع أنواع خدمات ويب لتسريع نقل البيانات والحفاظ على خصوصيتك. لكن عيبها انها تقوم بالكشف عن الملقم الهدف الذي تستخدمه للخادم الوكيل.

------------------------------------------
High Anonymity Proxy
------------------------------------------

هذا النوع من البروكسي لا يعرف نفسه على أنه بروكسي و لا يتيح العنوان الأصلي
للملكية الفكرية. وهذا ما يمكنها من إخفاء عنوان IP الخاص بك بشكل مضمون.


vendredi 30 août 2013

ماهي هجمات حجب الخدمة “DDOS ATTACK” و كيف يتم تنفيذها

من المؤكد ان جميعنا قد سمع بهجمات حجب الخدمة، او ما يعرف ب “DDOS ATTACK” و خاصة ونحن نعيش عدة ثورات عربية لم تخلو من قيام العديد من القراصنة او المجموعات بهجمات استهدفت مواقع حكومية. و من اشهر هذه الهجمات، هجمات حجب الخدمة التي تنفذتها مجموعة “Anonymous” ضد مواقع الحكومة التونسية احتجاجا على العنف المستخدم في مواجهة المتظاهرين.
فماهي هجمات  حجب الخدمة؟ و كيف يتم تنفيذها؟
ما معنى”DDOS” ؟
DDOS وهي اختصار ل “Distributed Denial-of-Service Attack”, وتعني ان مجموعة من اجهزة الكمبيوتر تقوم بمهاجمة سيرفر واحد (خادم واحد) بهدف حجب الخدمة عليه.
DDOS
الكثير من المواقع تحجب عن العمل بسبب هذه الهجمة “Distributed Denial-of-Service Attack”, هذه الهجمة هي من نوع “DoS attack” و تأتي من اكثر من حاسوب او مصدر في نفس الوقت. لكن ما معنى “DoS attack” ؟
هي نوع من الهجمات التي تحاول ان تجعل موارد السيرفر او الخادم غير متاحة للمستخدم. هذا يعني انه عندما يحصل “DoS attack” يتم استهلاك “Traffic” الموقع مما يؤدي الى انقطاع الموقع عن العمل و الظهور للزوار.

و في هذا المقال سيتم استعراض بعض الادوات الي يستخدمها المخترقون لتنفيذ هجماتهم.. (الشرح للغرض العلمي فقط، و انا بريئ ممن يستخدم هذه الادوات في اعمال تخريبية).

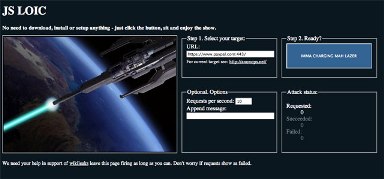
LOIC

LOIC هي اختصار ل “Low Orbit Ion Cannon” تم برمجتها بواسطة 4 من الهاكرز. تعتبر من فئة ال “Web Stress Tool” و تم استخدامها اساسا من طرف المخربين او المعروفين بإسم “Script Kiddies”. الشيء الاروع في هذه الاداة هو انه لا يمكن ايقافها اذا ما تم استعمالها ضد موقع واحد من قبل عدد من المهاجمين. هي اداة مفتوحة المصدر، و تعمل على ويندوز.
loic1

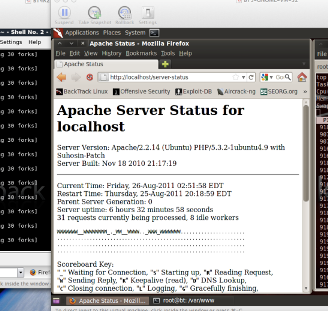
Apache Killer

Apache Killer ويعتبر An Internet Threat . هذا السكريبت يقوم بعمل عدد من الطلبات او الهجمات التي تستخدم عديد كبير من ال “ranges of headers” لاستنفاذ الذاكرة. بسبب هذا النوع من الادوات تم تسجيل ارتفاع في هجمات حجب الخدمة او “DoS attacks” التي تطورت في السنوات الاخيرة بصفة ملحوظة! لكن تم صدور اصلاح او ترقيع سريع فور الاعلان عن صدور هذه الاداة.
apache-killer

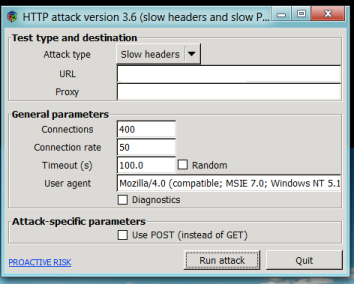
R-U-Dead-Yet

عندما يقوم Apache Killer بمهاجمة خادمات الويب، يقوم برنامج R-U-Dead-Yet باستغلال ال “HTTP Post Request” لمهاجمة ال “IIS server”.
read-u-yet

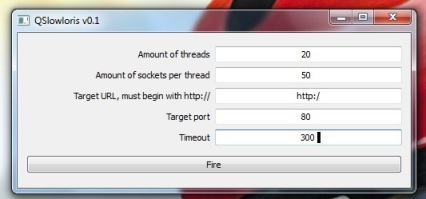
SlowLoris

SlowLoris هي اداة مبرمجة من قبل Robert Hansen و تمثل مشكلة كبيرة ل Apache2.
slowloris

mardi 27 août 2013

الصين تتعرض لهجوم حجب الخدمة لم يسبق له مثيل في تاريخها


تعرضت أنظمة DNS لدولة الصين لما وصفته بأكبر هجوم حجب خدمة تشهده في التاريخ ، حيث تم سقوط كم هائل من المواقع الحكومية والمحلية الحاملة لنطاق CN.

ووفقا لتقرير لمركز معلومات الأنترنيت والشبكات الصيني CNNIC، يفيد بأن وزارة الصناعة وتكنولوجيا المعلومات، أطلقت حالة طوارئ مشددة وذلك لحماية نظام DNS لمواقعها، حيث اعتذرت عن الحادث وتقول المنظمة انها تعمل على تعزيز قدراتها لمنع وقوع مثل هذه الحوادث في المستقبل

حيث أعرب المدير التنفيدي Matthew Prince لشركة Cloudeflare لصحيفة وول ستريت أنه سجل ما معدله %32 من الإنخفاض في ترافيك الموقع وذلك بسبب هذا الهجوم القوي من نوعه

حيث أكد المدير التنفيدي أن هذا الهجوم قد تم من طرف شخص واحد لكن باعتماده على معدات و تقنيات باهظة الثمن مما أهله لإسقاط هذا العديد الكبير من المواقع الصينية


samedi 24 août 2013

ختراق الفيس بوك تويتر وغيرها عن طريق الباك تراك 5 بالصور

السلام عليكم ورحمة الله وبركاته

شرحنا اليوم عباره عن اختراق


الصور تعبر عن كثيرا من الكلام


هنا نكتب الامر

كود:
cd /pentest/exploits/set
كود:
./set


اختر رقم 5


اضغط رقم 1
اكتب ايميل المرسل مثلا ادمن الموقع
اختر رقم 1
ايميل الضحيه
yes
اكتب حرف p
بالمستطيل المحدد باللون الاصفر اكتب نص الرساله المرسله لايميل لضحيه
مثلا تحديث الصفحه او طلب اضافة صديقه طبعا انا هنا اختصرت الرساله


افتح طرفية جديده اكتب الامر
كود:
ifconfig
انسخ الاي بي


هنا اكتب رابط الصفحه والصق لايبي
بعدها نهاية الموضوع
واضغط
Ctrl + C


اضغط رقم اثنين


اضغط رقم 3


اضغط رقم 1


هنا اختر ماتريد انا اخترت 5

بعد كذا انتظر الضحيه يفتح الرساله مثل مافي الصوره


بمجرد مايفتح الرابط بتفتح صفحة موقع تويتر


بمجرد ماضحيه يسجل بيناته


رح ياصلك التبليغ بهذا الشكل